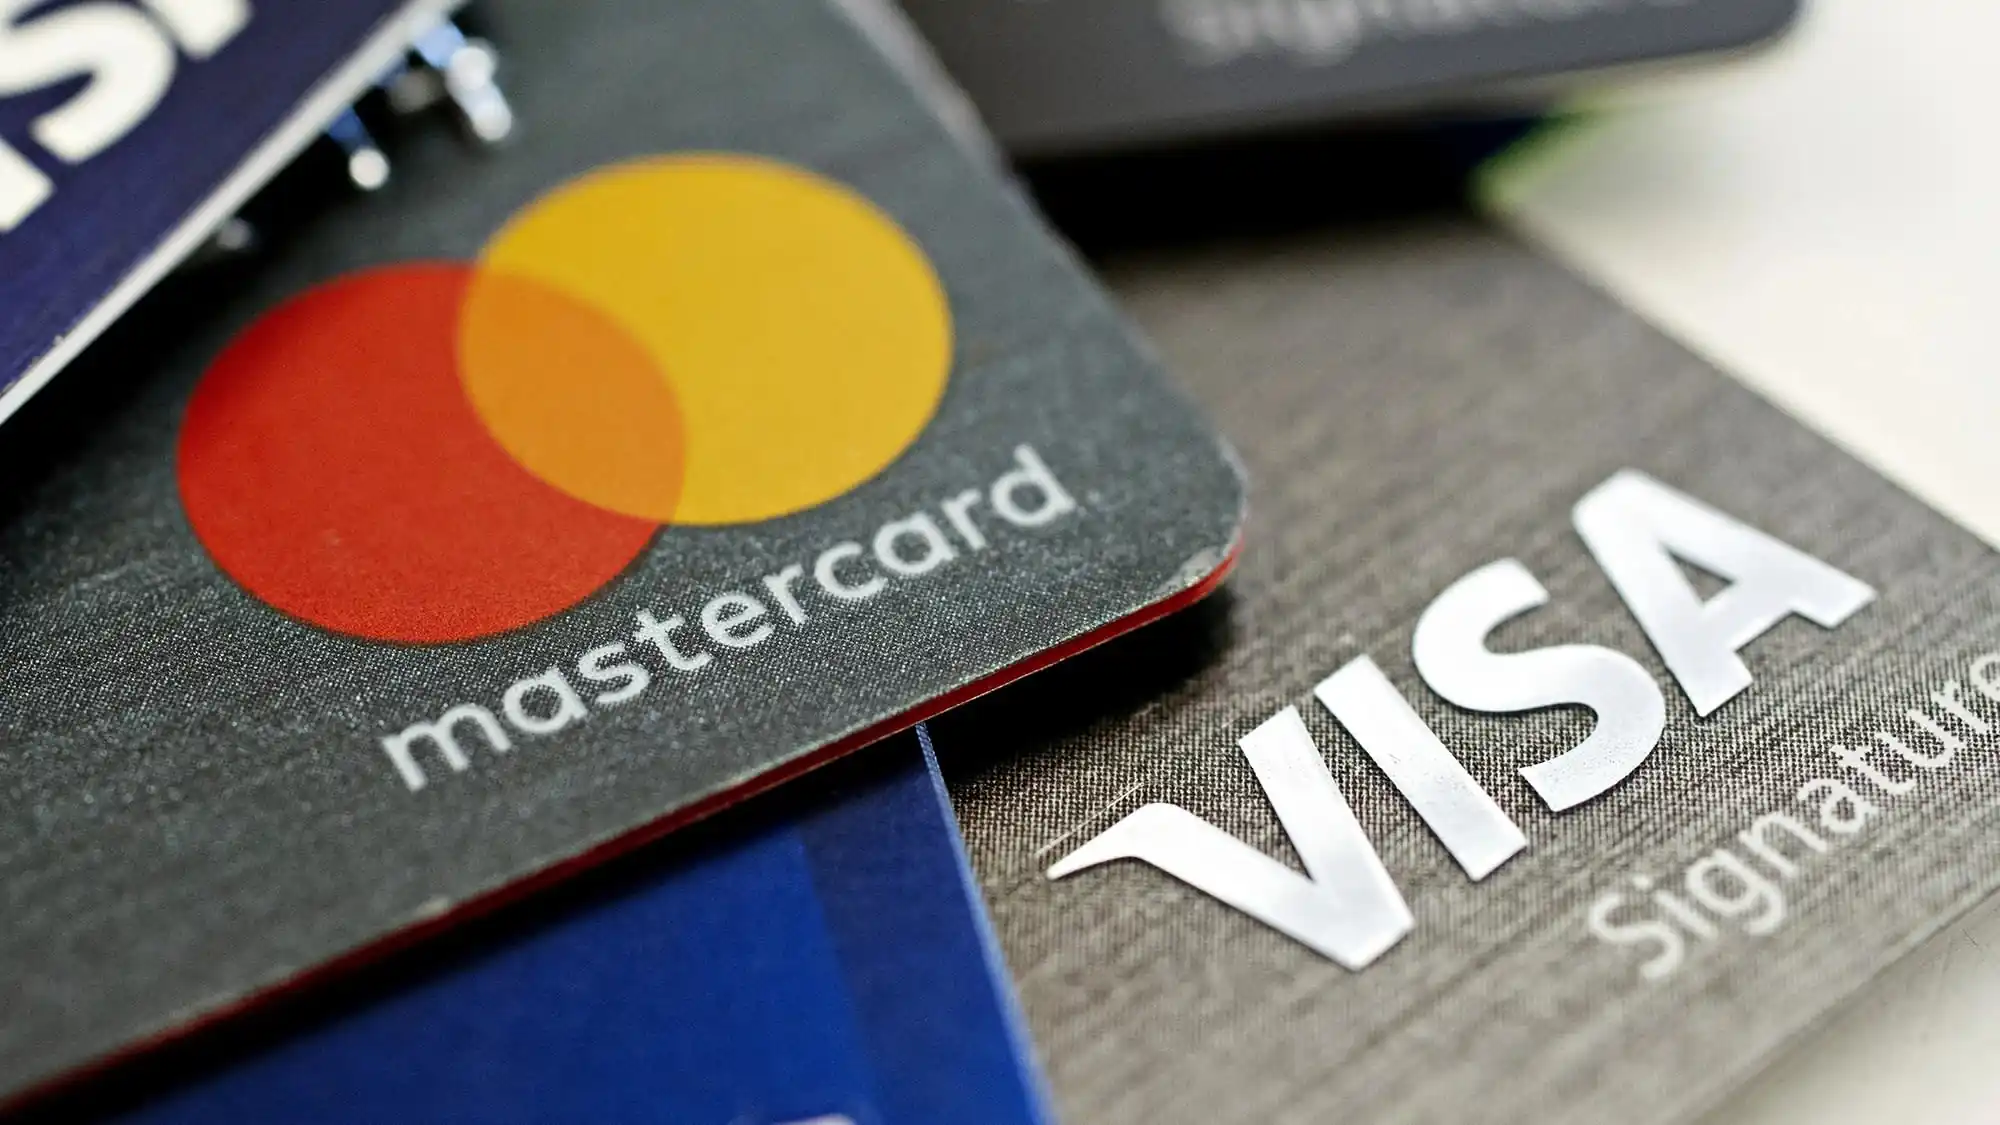
Visa y Mastercard se encuentran entre las compañías afectadas por un incidente de ciberseguridad que expuso información personal de algunos de sus clientes. El ataque fue atribuido al grupo de extorsión informática n0n, que publicó archivos presuntamente obtenidos de proveedores externos que trabajan con empresas financieras.
La filtración también involucró información relacionada con clientes de JPMorgan Chase. Sin embargo, las compañías aclararon que sus propias redes de procesamiento de pagos no fueron comprometidas y que los datos de las tarjetas bancarias no resultaron afectados.
El incidente, que se hizo público el 19 de noviembre de 2026, vuelve a poner bajo la lupa los riesgos de seguridad que representan los proveedores externos que almacenan o administran información de clientes de grandes instituciones financieras.
Qué información quedó expuesta en el ciberataque
De acuerdo con los reportes sobre los archivos publicados por el grupo n0n, la información comprometida incluye principalmente datos utilizados para programas de marketing, beneficios y atención a clientes.
En el caso de Visa, los archivos atribuidos a la compañía contienen nombres, direcciones de correo electrónico y números telefónicos de usuarios, además de registros relacionados con campañas promocionales y servicios para clientes de tarjetas premium en la región de Asia-Pacífico.
Por su parte, Mastercard confirmó que un incidente en uno de sus proveedores externos provocó la exposición de una cantidad limitada de direcciones de correo electrónico pertenecientes a un grupo reducido de clientes inscritos en un programa específico de beneficios.
La información difundida también incluye registros relacionados con usuarios de JPMorgan Chase. En este caso, los datos presuntamente expuestos comprenden nombres, correos electrónicos y algunos números telefónicos.
Aunque los ciberdelincuentes aseguraron haber obtenido grandes cantidades de información, no todos los archivos publicados han podido verificarse de manera independiente. Por ello, las cifras y el alcance total de la filtración todavía deben tratarse con cautela.
Visa y Mastercard aclaran que los pagos no fueron comprometidos
Tras conocerse el incidente, Visa informó que estaba al tanto de las reclamaciones y confirmó que el problema estaba relacionado con un proveedor externo ubicado en la región de Asia-Pacífico.
La compañía aseguró que sus propios sistemas no fueron afectados y que no existían indicios de que los datos de pago, como los números de las tarjetas, hubieran quedado expuestos.
Mastercard también confirmó el incidente y explicó que la información comprometida correspondía a direcciones de correo electrónico, no a datos de pago. Además, señaló que la exposición había sido contenida y que trabajaba con el proveedor involucrado para brindar apoyo a los usuarios afectados.
Ambas empresas indicaron que sus redes de procesamiento continúan operando con normalidad. Esto significa que el incidente no implica, por sí mismo, que las tarjetas Visa o Mastercard hayan dejado de funcionar o que sus sistemas de transacciones hayan sido vulnerados.
JPMorgan Chase también aparece entre las empresas afectadas
El banco estadounidense JPMorgan Chase confirmó que algunos de sus proveedores de servicios fueron objetivo de un ciberataque.
Joe Evangelisti, portavoz de la institución, explicó que la investigación inicial apunta a que los atacantes accedieron a determinados datos de marketing almacenados por terceros. La información podría incluir nombres y direcciones de correo electrónico de algunos clientes.
El banco indicó que se comunicará directamente con las personas afectadas y que el incidente no provocó interrupciones en sus servicios.
También aclaró que el ataque no está relacionado con las fallas que experimentaron algunos usuarios durante esa misma semana al intentar realizar operaciones bancarias. Aquella interrupción fue atribuida a un error de software y no a una intrusión informática.
La distinción es importante porque ambos acontecimientos ocurrieron con pocos días de diferencia, pero corresponden a problemas independientes.
Quién está detrás del ataque a los proveedores financieros
El grupo n0n, identificado como una organización de ransomware y extorsión digital, reclamó responsabilidad por los ataques contra las empresas financieras.
La agrupación comenzó a aparecer en registros de ciberseguridad durante septiembre de 2026 y ha utilizado sitios de filtración para publicar información que asegura haber obtenido de organizaciones afectadas.
Su estrategia consiste en amenazar con divulgar los datos robados para presionar a las compañías a negociar. En este caso, incluyó a Visa, Mastercard y JPMorgan Chase entre sus presuntas víctimas.
No obstante, especialistas en ciberseguridad han advertido que las declaraciones de los grupos criminales deben verificarse. La publicación de archivos no demuestra automáticamente que todos los datos sean auténticos ni que los sistemas centrales de las empresas hayan sido vulnerados.
Las primeras investigaciones apuntan a que la información habría sido obtenida de plataformas externas que administran programas de marketing, fidelización y beneficios, en lugar de las redes principales de las compañías.
Qué pueden hacer los clientes para proteger sus datos
Aunque las empresas aseguraron que los números de las tarjetas no fueron comprometidos, la exposición de nombres, correos electrónicos y teléfonos puede facilitar intentos de fraude y campañas de phishing.
Los ciberdelincuentes pueden utilizar esos datos para enviar mensajes que aparentan provenir de bancos o compañías financieras. Algunos pueden incluir enlaces a páginas falsas o solicitudes para confirmar información personal.
Ante este escenario, conviene tomar algunas precauciones:
-
Desconfiar de mensajes inesperados: no abrir enlaces enviados por correo electrónico, SMS o aplicaciones de mensajería que soliciten datos bancarios.
-
Verificar cualquier comunicación: si un mensaje parece provenir de Visa, Mastercard o un banco, contactar directamente a la institución mediante sus canales oficiales.
-
No compartir contraseñas ni códigos: ninguna solicitud inesperada de información confidencial debe atenderse sin verificar su autenticidad.
-
Activar las notificaciones bancarias: las alertas de movimientos permiten identificar operaciones que no se hayan realizado.
-
Utilizar autenticación multifactor: agregar una capa adicional de protección a las cuentas financieras y de correo electrónico.
El incidente demuestra que la seguridad de la información financiera no depende únicamente de los bancos y las redes de pago. También involucra a las empresas externas que administran datos en su nombre.
Aunque Visa y Mastercard sostienen que sus sistemas de pago permanecen seguros, la filtración de información personal representa un riesgo que las compañías deberán atender junto con sus proveedores y los clientes potencialmente afectados.