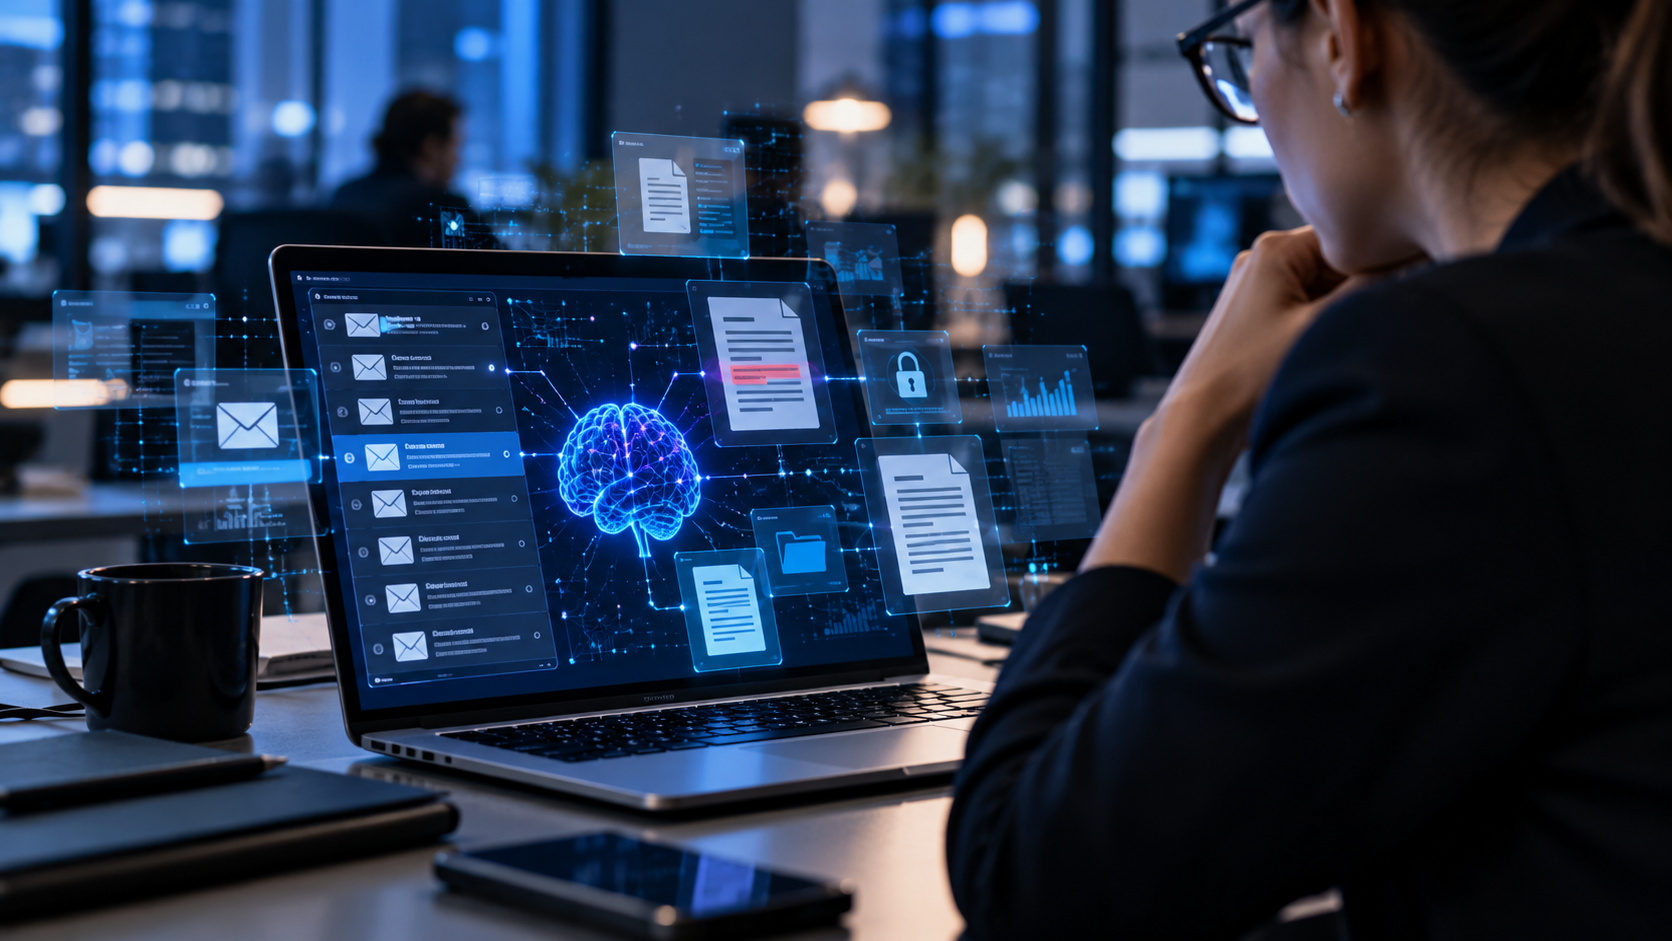
La inteligencia artificial está ganando acceso a correos electrónicos, documentos internos y plataformas de trabajo para automatizar tareas que antes requerían horas. Pero esa comodidad también abre una pregunta importante: ¿qué ocurre cuando una herramienta de IA tiene más acceso a la información corporativa del que realmente necesita?
El riesgo crece con la llamada IA agéntica, una tecnología que no solo responde preguntas, sino que puede consultar bases de datos, interactuar con aplicaciones y ejecutar acciones en nombre de una persona. Si sus permisos no están bien definidos, un error o una configuración inadecuada podría exponer información confidencial o permitir operaciones no autorizadas.
Román Baudrit, vicepresidente de Ventas de Seguridad de Aplicaciones y Datos de Thales Cybersecurity Products para América Latina, advirtió en una entrevista con Expansión que muchas empresas buscan incorporar estas herramientas sin haber resuelto primero problemas básicos de protección de datos.
El problema empieza antes de abrirle la puerta a la IA
Integrar una herramienta de inteligencia artificial a los sistemas de una empresa no debería limitarse a instalarla y comenzar a utilizarla. Antes es necesario identificar qué información es sensible, quién tiene autorización para consultarla y cuáles serían las consecuencias de que llegara a manos equivocadas.
Este diagnóstico resulta especialmente importante cuando una plataforma puede revisar correos, acceder a archivos compartidos o conectarse con diferentes aplicaciones. Una herramienta diseñada para resumir mensajes, por ejemplo, no necesariamente necesita permiso para descargar todos los archivos adjuntos o enviar documentos a servicios externos.
El riesgo también aparece cuando los empleados utilizan herramientas de IA sin autorización de sus organizaciones, una práctica conocida como shadow AI. Aunque la intención sea trabajar más rápido, compartir contratos, datos de clientes o información financiera desde una cuenta personal puede dejar esos datos fuera de los controles corporativos.
Por eso, la seguridad debe contemplarse desde la selección de la herramienta y no como una medida correctiva después de que ocurre un incidente.
Los agentes de IA también necesitan límites de acceso
Las empresas llevan años administrando las cuentas de sus empleados mediante contraseñas, permisos y mecanismos para retirar accesos cuando alguien cambia de puesto o deja la organización. Con los agentes de IA, necesitan aplicar principios similares.
Cada agente debe contar con una identidad digital y permisos acordes con las tareas que tiene asignadas. También es necesario revisar esos privilegios durante todo su ciclo de vida, desde su activación hasta su deshabilitación.
Si varios agentes trabajan conectados, la supervisión se vuelve todavía más relevante. Uno podría consultar información de clientes, otro preparar un reporte y un tercero trasladar los resultados a una plataforma corporativa. Sin restricciones claras, una autorización demasiado amplia puede extender el alcance de un error.
La regla es sencilla: la IA debe tener acceso únicamente a los datos y las funciones indispensables para cumplir su objetivo.
Cómo reducir el riesgo de que los datos terminen en el lugar equivocado
Una de las medidas posibles es proteger la información antes de enviarla a un modelo de IA. Técnicas como la tokenización permiten sustituir datos sensibles por identificadores que no revelan directamente la información original. También pueden utilizarse cifrado, filtros y reglas que determinen qué contenido puede procesarse o mostrarse en una respuesta.
Por ejemplo, un asistente bancario podría necesitar confirmar una operación sin recibir todos los datos de identificación o el número completo de una tarjeta. Los controles deben limitar la información disponible a lo estrictamente necesario.
Estas medidas no eliminan por completo los riesgos. Su eficacia depende de cómo se configuren, de los permisos concedidos y de las condiciones de seguridad del proveedor externo que procesa los datos.
Las empresas también deben revisar sus contratos con esos proveedores para entender cómo se almacena la información, durante cuánto tiempo se conserva, si puede utilizarse para entrenar modelos y qué responsabilidades existen ante una filtración.
¿Quién debe vigilar que la IA cumpla las reglas?
La protección no puede quedar exclusivamente en manos de quienes implementan la tecnología. El director de Seguridad de la Información, conocido como CISO, tiene un papel central en la definición de políticas, la evaluación de riesgos y la supervisión de los accesos.
Sin embargo, la responsabilidad también involucra a las áreas de tecnología, legal, cumplimiento y dirección. Las organizaciones necesitan establecer quién autoriza el uso de cada agente, quién revisa su actividad y quién interviene si realiza una acción indebida.
La supervisión debe incluir auditorías, revisión de permisos, clasificación de datos y evaluación de las conexiones con sistemas externos. Además, la dirección necesita recibir información clara sobre los riesgos, en lugar de asumir que una herramienta es segura simplemente porque pertenece a un proveedor conocido.
El objetivo no es impedir que las empresas utilicen IA, sino evitar que la búsqueda de productividad avance más rápido que sus controles de seguridad.
Un mecanismo para cortar el acceso cuando algo sale mal
Entre las medidas mencionadas por Baudrit está el kill switch, un mecanismo que permite interrumpir un acceso específico cuando se detecta una amenaza. En lugar de apagar toda una plataforma, la empresa puede revocar la conexión que permite a un agente consultar determinados datos o utilizar una función.
Esta capacidad puede ayudar a limitar el alcance de un incidente, siempre que exista un procedimiento para detectar el problema y actuar con rapidez. No obstante, cortar el acceso no garantiza recuperar información que ya se haya compartido ni borrar copias que hayan quedado almacenadas en sistemas externos.
Por eso, el mecanismo de emergencia debe formar parte de una estrategia más amplia que incluya prevención, monitoreo y respuesta ante incidentes.
Antes de conectar la IA, hay que saber qué se está protegiendo
La adopción de inteligencia artificial plantea un reto que va más allá de elegir el modelo más potente o automatizar el mayor número de tareas. Las empresas necesitan conocer sus datos, definir quién puede acceder a ellos y establecer límites verificables para cada sistema.
Una herramienta conectada a los correos y documentos corporativos puede ahorrar tiempo, pero también amplificar las deficiencias de seguridad que ya existían. Si una organización no sabe dónde guarda su información sensible ni quién tiene acceso, añadir agentes autónomos puede hacer más difícil mantener el control.
La pregunta ya no es únicamente qué puede hacer la IA por una empresa, sino qué puede hacer con la información que recibe y quién puede detenerla cuando se sale de los límites establecidos.