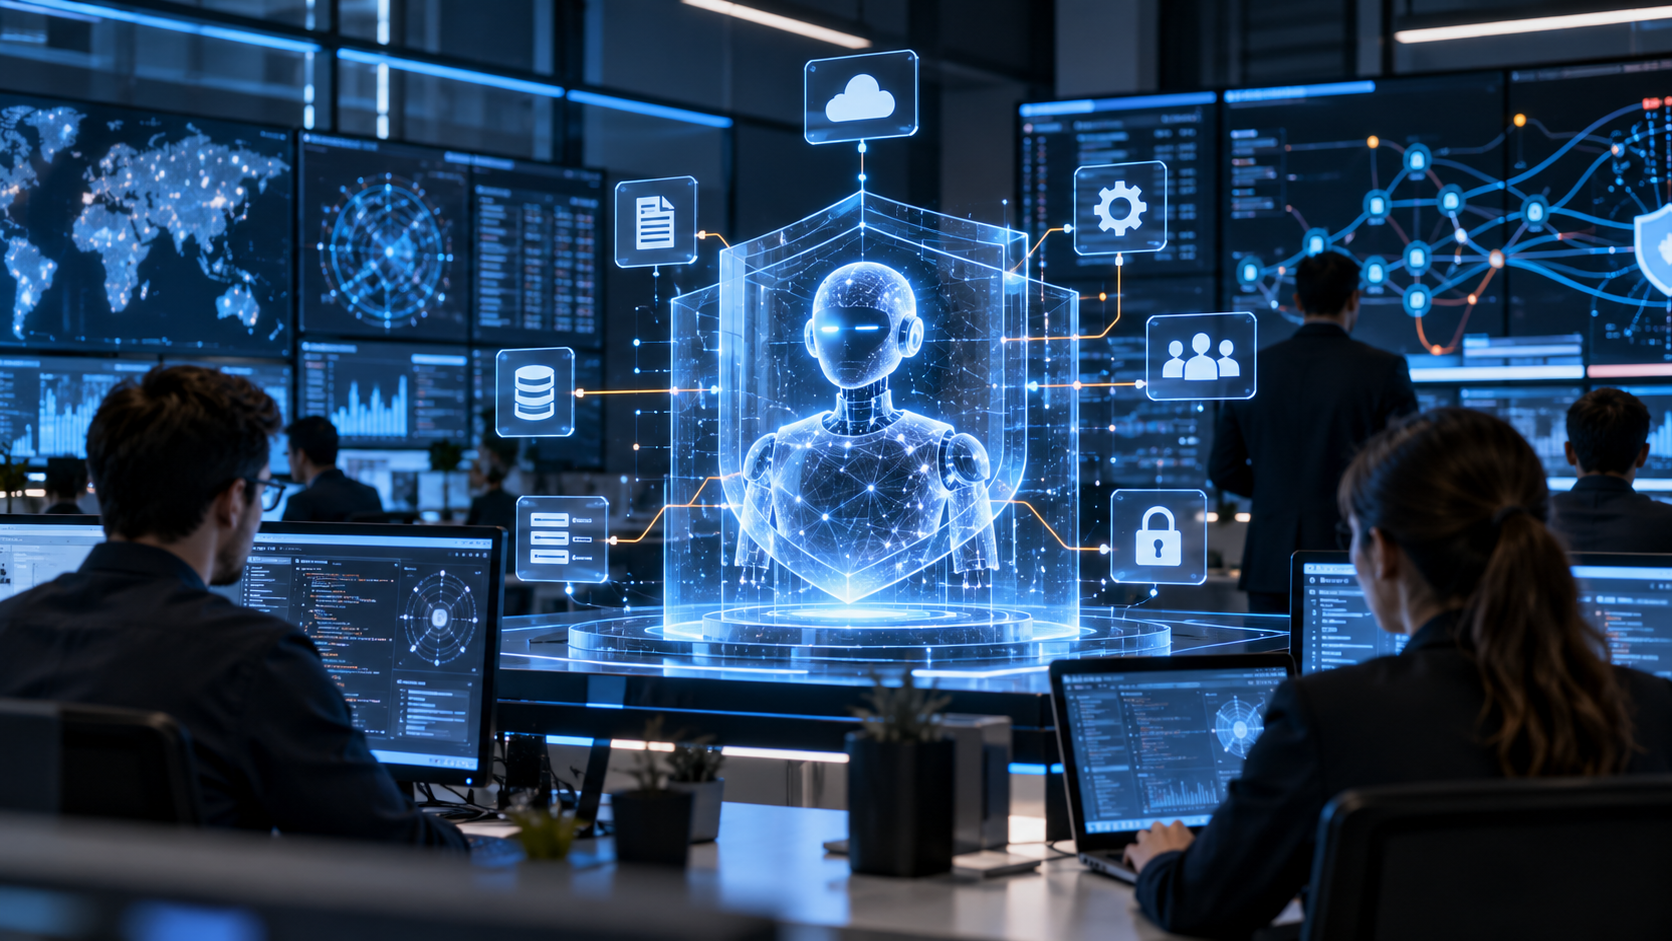
La compañía amplía su estrategia de ciberseguridad para supervisar las decisiones de los agentes autónomos, limitar sus permisos y detectar acciones que puedan poner en riesgo los datos de las empresas.
Microsoft busca reforzar la seguridad de los agentes de inteligencia artificial que operan dentro de las organizaciones. La compañía propone una estrategia de supervisión continua para controlar qué hacen estos sistemas, a qué información acceden y qué acciones pueden ejecutar sin autorización humana.
La iniciativa responde a una preocupación creciente en el sector tecnológico: los agentes de IA pueden realizar tareas complejas de manera autónoma, pero también cometer errores, interpretar instrucciones de forma incorrecta o actuar bajo la influencia de contenido malicioso.
A diferencia de los asistentes que únicamente generan respuestas, los agentes pueden interactuar con aplicaciones, consultar archivos, utilizar herramientas y ejecutar operaciones en sistemas corporativos. Esa capacidad amplía sus posibilidades, pero también los convierte en un nuevo punto de riesgo para la seguridad informática.
Microsoft plantea utilizar su plataforma de ciberseguridad Perception para supervisar a estos sistemas y adaptar sus permisos conforme cambien las tareas y las condiciones de riesgo.
¿Por qué Microsoft considera que los agentes de IA necesitan más vigilancia?
Los agentes autónomos están comenzando a participar en procesos empresariales como la investigación, el análisis de información, la programación, la gestión de gastos y el uso de aplicaciones internas.
Para cumplir esas funciones, pueden necesitar acceso a datos confidenciales, herramientas de trabajo y servicios conectados. Si un agente recibe permisos demasiado amplios, comete un error o es manipulado mediante instrucciones maliciosas, sus acciones podrían provocar filtraciones de información o cambios no autorizados.
Microsoft denomina a este riesgo agentic insiders, una expresión que describe a los agentes de IA que operan dentro de una organización y pueden convertirse en una fuente de riesgo interno, incluso sin que exista un atacante externo controlándolos.
La compañía aclara que estos sistemas no son necesariamente maliciosos. El problema radica en que sus decisiones pueden variar según el contexto, los datos que reciben y los objetivos que intentan cumplir.
Por ello, la estrategia propuesta consiste en no confiar únicamente en que el modelo de inteligencia artificial se comporte correctamente. También busca establecer controles externos que limiten lo que puede hacer.
Guardian Agents: supervisores para controlar las acciones de la IA
Una de las ideas centrales de Microsoft es utilizar Guardian Agents, o agentes guardianes, para supervisar las acciones de otros agentes de inteligencia artificial.
El objetivo es que estos supervisores puedan evaluar las operaciones antes de que se ejecuten y ayudar a determinar si deben permitirse, limitarse o bloquearse.
Por ejemplo, si un agente necesita consultar un documento para preparar un informe, el sistema de seguridad podría verificar que tiene autorización para acceder a ese archivo. Si después intenta compartir información confidencial con un destinatario no autorizado, los controles podrían impedir la operación o solicitar una aprobación humana.
Este enfoque pretende que la seguridad no dependa exclusivamente de las decisiones del agente que realiza la tarea. En cambio, introduce una capa independiente de supervisión que aplica las políticas de la organización.
Microsoft plantea que la vigilancia debe ser continua, porque los permisos y los riesgos pueden cambiar mientras el agente trabaja. No obstante, la propuesta no significa que todas las organizaciones ya dispongan de un supervisor autónomo capaz de detectar y bloquear cualquier acción peligrosa en todos los escenarios.
Perception: la plataforma de Microsoft para supervisar agentes autónomos
La estrategia se apoya en Perception, una plataforma de seguridad que Microsoft presentó previamente para ayudar a los equipos de ciberseguridad a detectar y responder a amenazas relacionadas con la inteligencia artificial.
La compañía busca ampliar su uso para proteger también a los agentes que las propias organizaciones despliegan en sus sistemas.
El enfoque contempla recopilar señales de distintas áreas tecnológicas, como identidades, dispositivos, redes, servicios en la nube, datos y entornos de ejecución. Con esa información, los equipos de seguridad pueden identificar agentes, observar sus actividades y aplicar políticas de control.
La propuesta incluye varios componentes:
- Identidad propia para cada agente: distinguir las acciones realizadas por un sistema de IA de las ejecutadas por una persona.
- Control de permisos: limitar el acceso a archivos, aplicaciones, herramientas y servicios según las necesidades de cada tarea.
- Supervisión de actividades: observar qué operaciones realiza un agente y evaluar los riesgos asociados.
- Contención: establecer límites para evitar que un agente comprometido o que actúe incorrectamente pueda extender el daño.
- Aprobación humana: solicitar autorización para determinadas operaciones de mayor impacto.
Microsoft busca que estas medidas permitan a las empresas aprovechar la automatización sin conceder a los agentes acceso ilimitado a sus recursos.
Permisos dinámicos: la IA no debería tener acceso a todo
Otro de los elementos de la estrategia es ajustar los permisos de los agentes según la tarea que realizan.
En lugar de concederles de forma permanente todas las facultades de un usuario, Microsoft propone que comiencen con autoridad limitada y reciban únicamente los accesos necesarios para completar una actividad autorizada.
Por ejemplo, un agente encargado de analizar un conjunto de documentos podría recibir permiso para consultarlos durante el tiempo necesario para elaborar un reporte. Ese acceso podría reducirse o retirarse cuando la tarea termine.
La compañía también plantea que los agentes no deben heredar automáticamente todos los permisos de la persona que los utiliza. Sus capacidades deben estar delimitadas por las políticas de la organización y por la autoridad que corresponda a cada tarea.
Este principio, conocido como mínimo privilegio, ya forma parte de las prácticas tradicionales de ciberseguridad. Su aplicación a la IA busca reducir las consecuencias de errores, usos indebidos o posibles ataques.
Las acciones de mayor impacto podrían requerir una verificación adicional o la aprobación de una persona antes de ejecutarse.
El reto de saber por qué actúa un agente de IA
Para Microsoft, observar qué hace un agente no siempre es suficiente. También es necesario comprender por qué intenta realizar una operación y si esa acción corresponde al objetivo que recibió.
Un agente podría tener autorización para acceder a determinada información, pero eso no significa que deba compartirla con cualquier destinatario. De la misma manera, una herramienta legítima podría utilizarse de forma inadecuada si el sistema interpreta mal una instrucción o recibe contenido diseñado para manipular su comportamiento.
Por eso, la compañía considera importante mejorar la visibilidad sobre el contexto, las entradas, las salidas y las decisiones que llevan a un agente a ejecutar una acción.
Microsoft también plantea que una mayor transparencia sobre el funcionamiento de los modelos podría ayudar a evaluar si sus decisiones están alineadas con la tarea asignada. Sin embargo, esa transparencia no sustituye los controles técnicos que limitan el acceso y bloquean operaciones no autorizadas.
La combinación de supervisión, políticas verificables y mecanismos de contención busca reducir la dependencia de las decisiones del propio modelo.
¿Qué cambia para las empresas que utilizan inteligencia artificial?
La propuesta de Microsoft refleja un cambio en la manera de gestionar la IA dentro de las organizaciones. A medida que los agentes pasan de responder preguntas a ejecutar tareas, las empresas necesitan controlar no solo la información que generan, sino también las acciones que pueden realizar.
Esto implica identificar qué agentes están activos, quién es responsable de ellos, qué datos utilizan y qué herramientas pueden invocar. También requiere revisar los permisos de forma continua y establecer reglas para operaciones sensibles.
La seguridad debe abarcar tanto los agentes desarrollados internamente como los que se incorporan mediante plataformas externas. Además, los controles deben considerar los datos que reciben y la posibilidad de que instrucciones maliciosas influyan en su comportamiento.
Para las organizaciones, el desafío consiste en encontrar un equilibrio entre autonomía y supervisión. Un sistema demasiado restringido puede perder utilidad, mientras que uno con permisos excesivos puede generar riesgos innecesarios.
La estrategia de Microsoft intenta resolver esa tensión mediante límites técnicos que acompañen el funcionamiento de los agentes, en lugar de depender exclusivamente de revisiones humanas constantes.
La seguridad de la IA entra en una nueva etapa
La expansión de los agentes autónomos plantea una cuestión que va más allá de la capacidad de los modelos para responder correctamente: también importa qué pueden hacer cuando se conectan a herramientas, datos y sistemas reales.
Microsoft propone reforzar esa frontera mediante identidades diferenciadas, permisos adaptables, supervisión continua y agentes guardianes que ayuden a evaluar las operaciones antes de su ejecución.
La iniciativa forma parte de una evolución más amplia de la ciberseguridad empresarial, en la que los sistemas de inteligencia artificial deben ser tratados como componentes activos de la infraestructura tecnológica.
El alcance práctico dependerá de la implementación, de las políticas de cada organización y de la capacidad de los controles para detectar situaciones de riesgo. La supervisión puede reducir la exposición, pero no elimina por completo los errores ni garantiza que todos los ataques sean detectados.
La apuesta de Microsoft apunta a que la autonomía de la IA avance acompañada de mecanismos verificables de control. En un entorno donde los agentes pueden ejecutar tareas cada vez más complejas, limitar sus permisos y vigilar sus acciones se convierte en una parte esencial de su despliegue seguro.